BUYING
BGP 骨干网络是什么?和企业内网、普通多线线路有什么区别
用自治系统、EBGP/IBGP、AS-Path 和路由策略讲清 BGP 骨干网络是什么,并区分运营商骨干互联、企业内网与普通多线接入。
BGP 骨干网络,是由多个自治系统(AS)通过边界网关协议(BGP)交换路由信息、互联而成的互联网主干路由体系。
它不是某一根专线,也不是企业内网里的一台核心交换机;重点在于“多个独立管理的网络”之间如何决定:某个目标网段应该经哪个运营商、哪个对等点、哪条策略到达。
如果你只是在公司内网配置 VLAN、默认网关、OSPF 或静态路由,通常还没有进入 BGP 骨干场景;只有涉及不同 AS、运营商之间的路由交换、公网前缀发布或多宿主互联时,才真正碰到 BGP。
先拆开:BGP、AS 和“骨干网络”分别是什么
**BGP(Border Gateway Protocol,边界网关协议)**用于在路由选择域之间交换网络层可达性信息。华为技术文档对 BGP 的定义是:它在不同路由选择域之间交换 NLRI,而这些由不同管理机构控制的路由选择域常被称为自治系统 AS;现在的 Internet 正是由多个 AS 相互连接构成,BGP 被广泛用于 ISP 之间。(华为,2022-12-12)
这里有三个关键词:
AI生成示意图
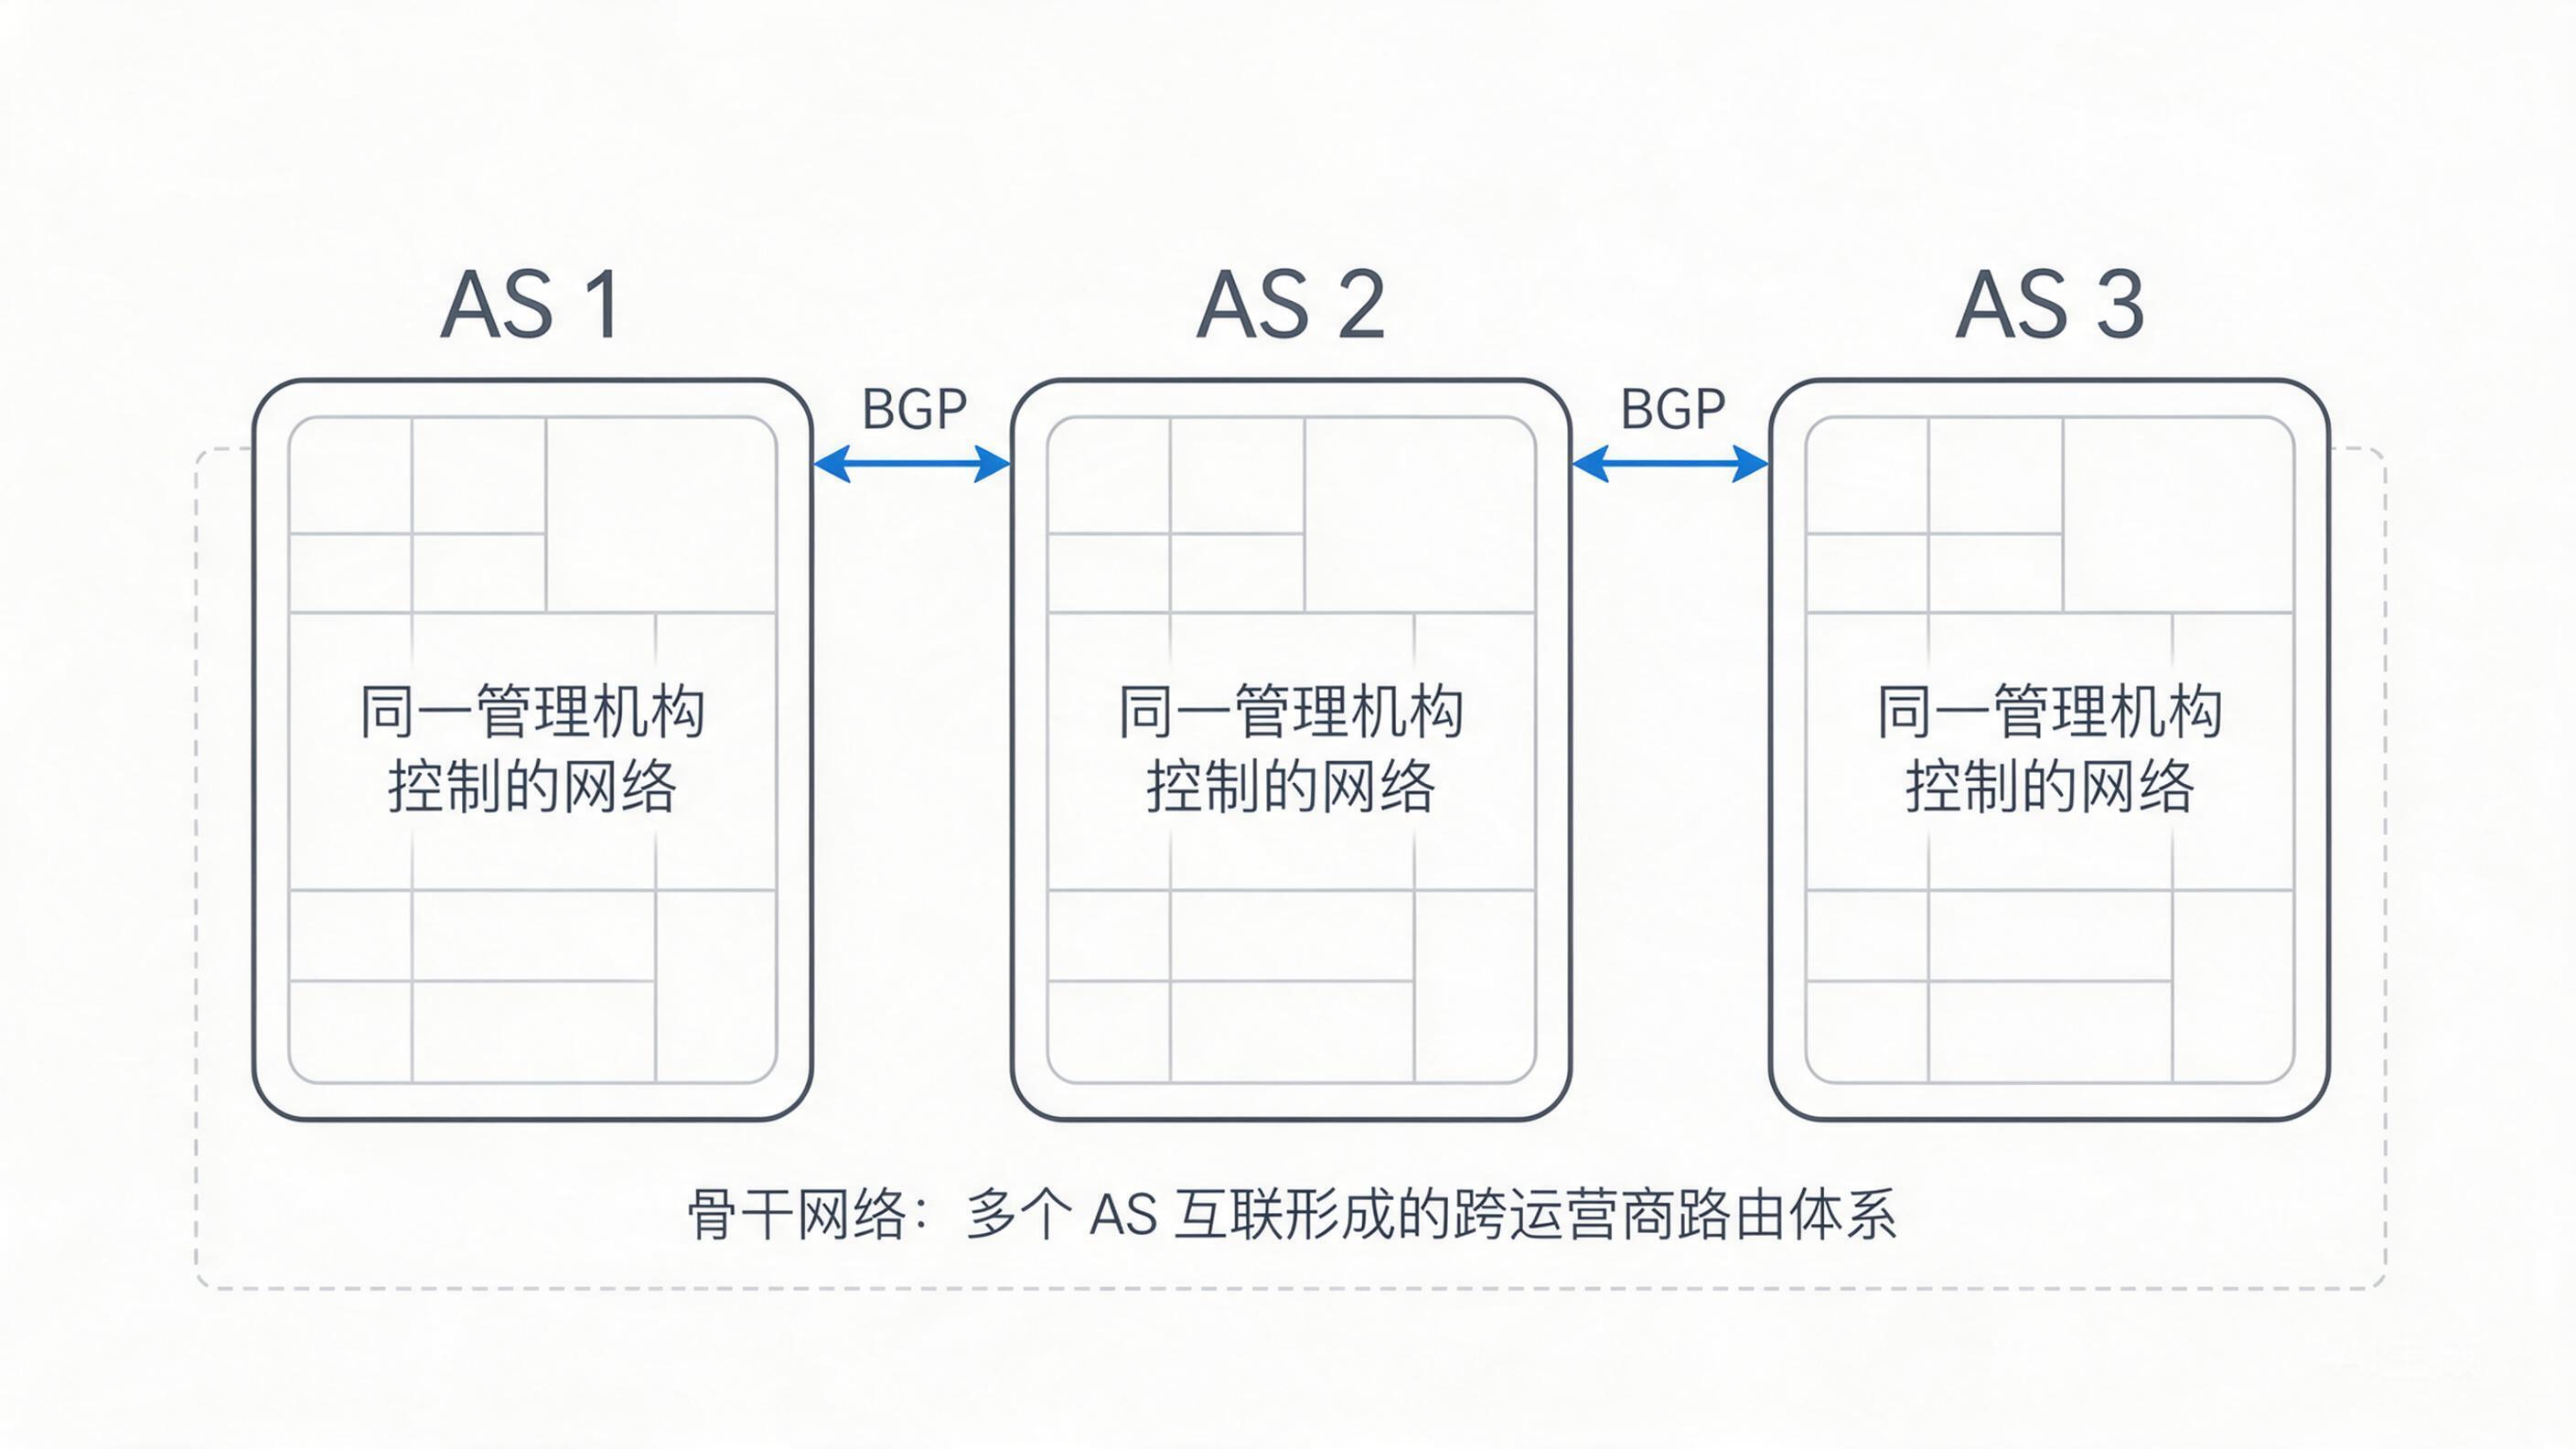
自治系统 AS:一个由同一管理机构控制、对外呈现统一路由策略的网络。运营商、大型云厂商、互联网交换中心的参与方通常都有自己的公网 AS 号。
BGP:AS 之间协商“我这里能到达哪些网段、你应不应该经我走”的路由协议。
骨干网络:多个 AS 在高层网络节点、专线或互联网交换中心互联后,形成的跨运营商、跨地区路由转发体系。
可以把互联网理解成很多张 independently operated 的网络拼接在一起:每家运营商或大型云商管理自己的 AS,AS 内部有自己的链路和内部路由,AS 边界路由器之间再通过 BGP 交换可达信息。所谓“BGP 骨干”,强调的是这些 AS 边界上的路由互联,而不是单纯指带宽很大。
EBGP 和 IBGP:一个在 AS 外,一个在 AS 内
BGP 又分为两类:
| 类型 |
运行位置 |
典型作用 |
|---|---|---|
| EBGP(External BGP) |
不同 AS 之间 |
运营商之间、企业与运营商之间交换公网路由 |
| IBGP(Internal BGP) |
同一个 AS 内部 |
在 AS 内多台边界设备之间传递从外部学到的 BGP 路由 |
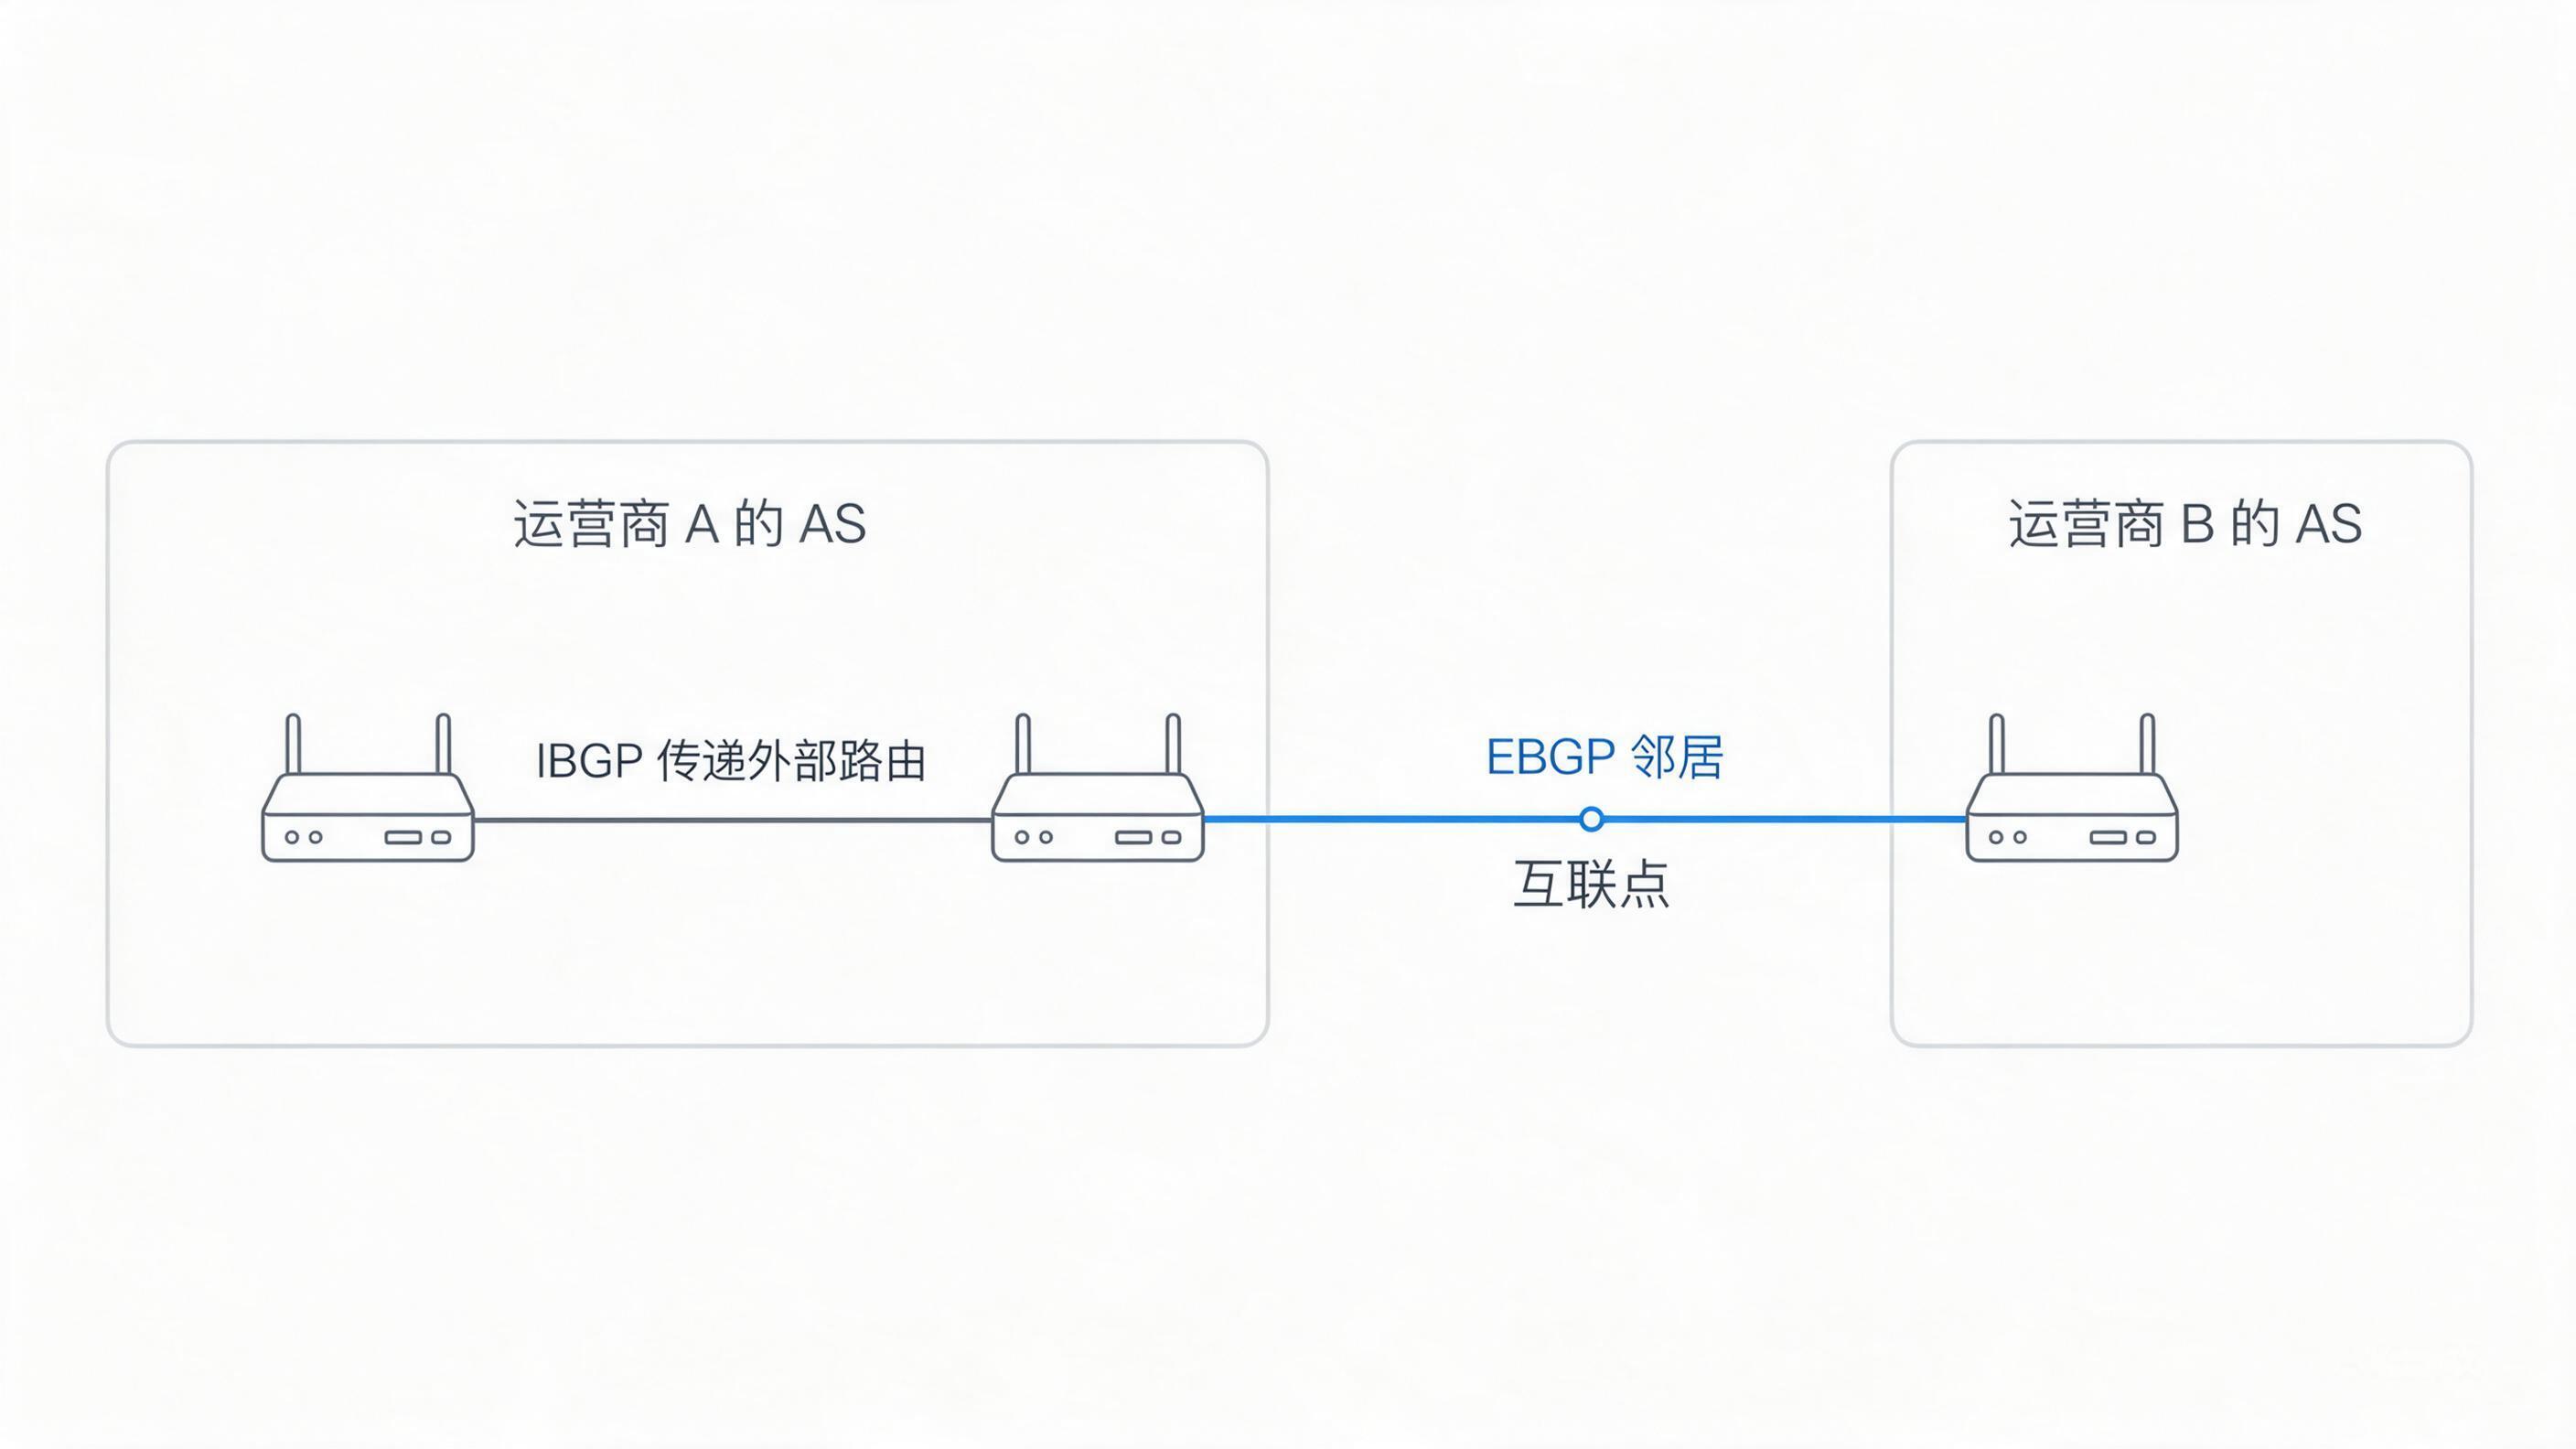
举例来说,运营商 A 的 AS 与运营商 B 的 AS 在互联点建立 EBGP 邻居;A 学到 B 发布的网段后,还可能通过 IBGP 把这些路由传给 AS 内部其他路由器,让本 AS 内多个出口都知道外部前缀应该往哪里转发。
AI生成场景示意图
所以,看到网络里“跑了 BGP”,还要继续问一句:
AI生成示意图
是不同 AS 之间的 EBGP,还是同一 AS 内部的 IBGP?
交换的是公网前缀,还是实验环境里的内部路由?
设备是否真的承担互联网边界或多出口路由角色?
只有把这些位置关系看清,才能判断它是不是骨干互联的一部分。
为什么互联网骨干用 BGP,而不是 OSPF、RIP
OSPF、RIP、IS-IS 等常被称为 IGP(内部网关协议),主要服务于一个组织内部的网络;BGP 则是典型的域间路由协议,处理不同 AS 之间的可达性和策略。两者的设计目标不同,不适合简单按“谁收敛更快”比较。
1. BGP 要处理的是全球规模的路由表
企业内网关注的通常是本单位内部网段,数量有限,拓扑也由自己控制。互联网骨干要承载全球大量公网前缀,而且参与方分属不同公司、国家和管理体系。让所有运营商共同加入一个 OSPF 区域,既不现实,也会把彼此的内部拓扑暴露出去。
BGP 的做法更接近“在边界上协商可达路由”:每个 AS 把自己愿意对外发布的前缀告诉邻居,再根据策略决定接收、优先或过滤哪些路由。
2. AS-Path 让跨 AS 路由可追踪,也能防环
一条 BGP 路由会携带经过的 AS 编号序列,即 AS-Path。例如某个目标前缀的路径是 AS64500 → AS64510 → AS64520,接收方就能看出这条路由经过了哪些自治系统。
当路由被传回 AS-Path 中已经出现过的 AS 时,BGP 可据此识别环路。这个机制非常适合多个互不信任、独立管理的 AS 互联:每个网络不必掌握对方内部拓扑,也能知道一条外部路由经过了哪些 AS。
3. 骨干网路由不只要“最短”,还要讲策略
企业内网选路常根据链路开销、接口代价或路由协议度量;运营商骨干还要考虑商业和治理因素,例如:
与哪些运营商有付费互联或对等互联关系;
哪些前缀只发给特定邻居;
某类流量优先走本地出口还是跨区出口;
是否接收客户合法发布的前缀;
是否过滤异常、过长或未经授权的路由。
因此,BGP 的核心价值不是“毫秒级算出唯一最短路径”,而是在大规模、跨管理域的环境中支持可控的路由传播。这也是它成为互联网域间路由事实标准的重要原因。
BGP 骨干网络和企业内网有什么区别
最实用的判断方式,是看网络边界、路由对象和管理主体。
| 对比项 |
BGP 骨干互联 |
普通企业内网 |
|---|---|---|
| 网络范围 |
多个 AS、多家运营商或大型网络之间 |
一个企业、园区、办公室或同一管理域内 |
| 核心协议 |
EBGP,常配合 IBGP 传递外部路由 |
静态路由、OSPF、RIP、IS-IS 等 |
| 路由对象 |
公网 IP 前缀、跨 AS 可达路径 |
内网网段、VLAN、办公系统地址 |
| 管理主体 |
多个独立机构,各自控制路由策略 |
企业自己统一规划 |
| 典型设备位置 |
运营商边界路由器、互联点、多出口边界 |
核心交换机、汇聚交换机、防火墙、办公路由器 |
| 选错影响 |
可能导致跨网绕行、流量被错误转发,甚至影响公网可达性 |
多表现为内网某网段不可达、出口失败或访问策略异常 |
一家公司即使有几百台交换机、多个楼层机房,只要都处于同一内部管理域,没有独立 AS 与外部交换公网路由,它仍然是企业内网,不因为网络规模大就自动变成“BGP 骨干网”。
反过来,某些企业确实会使用 BGP:例如拥有公网 AS 号和独立公网地址段,同时接入两家以上运营商,在自己的边界路由器上与运营商建立 EBGP,控制入站和出站路由。这时企业已经参与了域间路由,但通常也只是互联网边缘的一个独立 AS,并不等于企业自己拥有运营商级骨干网。
“BGP 多线服务器”或“BGP 专线”不等于 BGP 骨干网
商业语境里常看到“BGP 多线服务器”“BGP 机房”“三线 BGP”等说法。它们通常表示服务商把电信、联通、移动等多个运营商网络接入同一机房或云平台,并通过路由策略让不同运营商用户访问更合适的入口。
这确实可能使用 BGP,但要注意层级差异:
对客户侧表现:服务器只看到一个公网 IP 或一个接入入口,不同运营商用户访问时由上游网络进行调度。
服务商侧内部:可能与多个运营商建立 BGP 邻居,也可能通过上游转发表、路由策略或其他多线接入方案实现。
互联网骨干侧:真正的骨干互联发生在多个 AS 的边界,涉及公网前缀发布、对等互联、过境关系和全球路由传播。
因此,“购买了一条标称 BGP 的线路”只能说明服务商在接入层面可能采用 BGP 或多线路由能力,不能据此推断你拥有骨干网,也不能证明所有运营商方向都更快、更稳定。采购或学习时应把问题问具体:
服务商是否使用自有公网 AS 号与运营商建立 EBGP?
业务服务器是否绑定服务商自己宣告的公网前缀?
多线能力是服务商与多家运营商直接互联,还是经由上游批发商转接?
路由切换由什么事件触发,是否有明确的维护与故障处理约定?
在目标用户所在地区和运营商网络下,实际 traceroute、丢包、时延和访问成功率如何?
这些问题比只看“BGP”三个字更能判断线路质量。
怎么判断你面对的是不是 BGP 骨干场景
可以按下面三个问题逐层判断。
第一步:是否存在多个 AS?
如果所有设备都在一个企业内部,没有公网 AS 号,也不与外部 AS 交换公网前缀,基本不属于 BGP 骨干互联。
如果出现运营商 AS、云厂商 AS、企业自有 AS 之间的邻居关系,就进入了 BGP 的适用范围。
第二步:是否跨运营商或跨管理域?
同一公司多个办公室之间通过专线互通,即使规模很大,也可能只是企业内部广域网。只有当链路两端属于不同管理域,并且需要交换各自控制的路由策略,才更接近域间互联。
第三步:是否真的发布或接收公网路由?
普通宽带、单线上网通常由运营商在后台完成公网路由,用户设备只拿到一个私网或动态公网地址,并配置默认网关。用户不需要运行 BGP,也不参与互联网路由决策。
真正运行 BGP 的边界设备,通常会明确配置 BGP 邻居、AS 号、宣告前缀和路由策略。没有这些要素,只是“使用了运营商提供的互联网服务”。
路由策略为什么重要:BGP 发错,影响不会只停留在一个局域网
BGP 负责传播“该往哪里走”的信息,一旦错误路由被上游接受,影响可能跨网络扩散。公开报道显示,2026 年 10 月,中国信息通信研究院监测发现境外攻击组织使用境外网络 AS402425,在 Equinix 新加坡互联网交换中心等发布 BGP 路由劫持,对我国部分跨境流量恶意引流,进而篡改正常域名解析结果,导致多地用户访问个别域名时异常跳转赌博网站;该消息由工信部网络安全威胁和漏洞信息共享平台发布。(光明网转央视网,2026-10-22)
这个案例能帮助理解骨干网为什么重视路由校验:BGP 本身解决路由交换和策略传递,但不会天然判断“对方是否有权宣告这个前缀”。因此运营商和大型网络通常还需要前缀过滤、路由来源验证、同伴策略审查等手段,降低错误宣告或恶意劫持被传播的概率。
IANA 的特殊用途 AS 号注册表也体现了编号管理的边界:其中 AS 0、23456、65535 等具有保留或特殊用途,64512–65534、4200000000–4294967294 等范围被保留给私有用途;注册表引用了 RFC 7249,并逐项列出各保留段对应标准。(IANA 特殊用途 AS 号注册表)
对入门工程师和采购决策者,应该怎样使用这个概念
如果你是网络工程师,学习顺序可以先从一次实际路由观察开始:
用路由表或 traceroute 看到访问公网时经过的三层设备;
通过公开路由信息查询目标前缀属于哪个 AS;
再理解 EBGP 如何把前缀传给相邻 AS、IBGP 如何在一个 AS 内传递外部路由;
最后学习路由策略,而不是一开始背完整配置命令。
如果你是 IT 采购或运维负责人,不要把“BGP”当成单独的质量指标。真正需要关注的是:你的业务是否多运营商访问、是否有跨地域用户、是否需要公网多出口冗余,以及服务商在目标运营商方向的实际互联质量。普通单办公室上网、单云服务器部署、只有一个出口的小型内网,通常不需要自行管理 BGP;有自有 AS、独立公网地址段和多运营商接入需求时,才需要进一步规划。
最后记住这三句话
BGP 是跨自治系统交换路由信息的域间路由协议,不是企业内网默认使用的路由协议。
BGP 骨干网络由多个 AS 通过 EBGP 等方式互联形成,核心是公网路由可达性和策略控制,不是一条名叫“BGP”的高速线路。
企业使用 BGP 多线接入,不代表拥有骨干网;普通单线宽带用户也通常不需要直接运行 BGP。
判断时抓住“有没有多个 AS、有没有跨管理域、有没有交换公网前缀”这三点,基本就能把运营商骨干互联、企业内网和普通多线接入区分开。